Na meer dan een week waarin de systemen van Albert Heijn, Etos en Gall & Gall niet meer werkten, diende moederbedrijf Ahold Delhaize op zondag 19 oktober 2026 eindelijk aangifte in bij politie en justitie. Dit gebeurde pas acht dagen nadat het probleem voor het eerst was opgemerkt. Gedurende deze periode nam de druk van politie, justitie en deskundigen gestaag toe.
Wat was er precies aan de hand?
Tijdens zondagmiddag 11 oktober werden door ICT-medewerkers van Ahold Delhaize ongebruikelijke activiteiten in het netwerk ontdekt. Het bedrijf reageerde rigoureus: apps, websites, onderdelen van distributie en het klantenservicecentrum werden ter voorzorg offline gezet. In cybersecurity-terminologie staat dit bekend als containment, een noodmaatregel om te voorkomen dat inbrekers dieper doordringen in de computerinfrastructuur.
Het bedrijf noemde het aanvankelijk netjes een IT-incident, later een cybersecurity-incident. Externe experts noemen het inmiddels wat het waarschijnlijk is: een serieuze poging tot een cyberaanval, mogelijk met ransomware-componenten, al is dat laatste niet bevestigd.
Lege schappen en stilgevallen bezorging
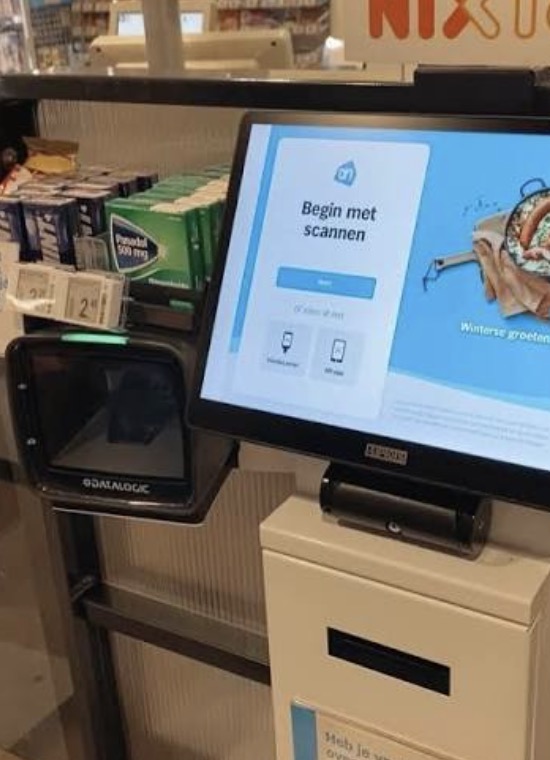
De gevolgen waren voor miljoenen klanten direct zichtbaar. Groente, fruit en zuivel verdwenen uit de schappen omdat distributiecentra deels stillagen. Online bestellen lag plat, elektronische prijskaartjes werkten niet goed en koopzegels en Air Miles waren tijdelijk onbereikbaar.
In de winkels zelf konden mensen gelukkig blijven afrekenen, want de kassa’s bleven overeind. Maar wie online had besteld voor de dagen erna, kreeg een annulering plus terugbetaling. Ook Etos, Gall & Gall en de Amerikaanse ketens Stop & Shop, Giant, Hannaford en Food Lion merkten de gevolgen. In België werd Delhaize ook geraakt.
Politie en minister riepen publiekelijk op tot aangifte
Wat deze zaak bijzonder maakt, is de rol van justitie. Normaal gesproken wacht de politie netjes af tot een bedrijf zelf aangifte doet. Deze keer gebeurde het omgekeerde: politie en Openbaar Ministerie gingen midden in de week publiekelijk vragen of Ahold alsjeblieft aangifte wilde doen.
Stan Duijf, verantwoordelijk voor cybercrime binnen de politie, wees op het zogeheten gouden uur: digitale sporen vervagen snel, dus hoe eerder rechercheurs mogen meekijken, hoe groter de kans dat ze de daders vinden. Ook justitieminister David van Weel drong aan op openheid en snelle aangifte.
Waarom wachtte Ahold Delhaize zo lang?
Dat het bedrijf niet meteen naar de politie stapte, is op zich niet uitzonderlijk. Grote organisaties focussen bij een digitale aanval vaak eerst op het indammen van de schade en op intern onderzoek, met hulp van externe cybersecurity-bureaus. Pas daarna komt justitie in beeld.
Toch viel de vertraging deze keer op, juist omdat de impact zo zichtbaar was en omdat politie en minister ongewoon openlijk aandrongen. Ahold Delhaize laat weten dat het nu formeel aangifte heeft gedaan vanwege kwaadwillende acties van derden, zoals het bedrijf het omschrijft. Verdere technische details houdt het bewust binnenskamers, om het lopende onderzoek niet te verstoren.
Servers in de VS, Polen, Moldavië en Turkije
Volgens bronnen uit de beveiligingswereld, aangehaald door onder meer de NOS, zouden bij de aanval servers in verschillende landen een rol hebben gespeeld, waaronder in de Verenigde Staten, Polen, Moldavië en Turkije. Belangrijk om te weten: de locatie van een server zegt zelden iets over waar de daders zelf zitten. Aanvallers routeren hun verkeer vrijwel altijd via meerdere landen om hun sporen te wissen.
Cybersecurity-experts noemen de brede, preventieve uitschakeling van systemen typisch gedrag bij een vermoedelijke inbraak. Of het nu om een ransomware-poging ging of om spionage, dat is op dit moment nog niet publiek. Een link met eerdere aanvallen op bijvoorbeeld Franse koelsystemen in de voedselsector ziet het Nationaal Cyber Security Centrum vooralsnog niet.
De rekening: tientallen miljoenen
Over de financiële schade doen voorzichtige schattingen de ronde. Voor alleen Albert Heijn zou het al om meer dan tien miljoen euro gaan, en insiders spreken over tientallen miljoenen per dag voor het hele concern als je gemiste omzet, herstelkosten en reputatieschade meetelt. Ook de beurskoers kreeg een tik.
Concurrenten als Jumbo, Lidl, Aldi, Plus en Picnic zagen in diezelfde week opvallend meer klanten over de vloer en meer online bestellingen binnenkomen. Dat is een nuchtere realiteit bij elk groot winkelincident: wie geen brood kan halen bij de één, loopt naar de volgende.
Zijn klantgegevens gestolen?
Volgens Ahold Delhaize zijn er tot nu toe geen aanwijzingen dat gegevens van klanten, medewerkers of partners buit zijn gemaakt. Dat is uiteraard de belangrijkste vraag voor miljoenen Bonuskaart-gebruikers. Het bedrijf benadrukt dat spaartegoeden en persoonlijke accounts behouden zijn gebleven, en dat de Mijn AH-app weer normaal werkt.
Volledige zekerheid komt pas na het forensisch onderzoek, dat nog loopt. Mocht later blijken dat er toch data zijn weggesluisd, dan is Ahold verplicht dat te melden bij de Autoriteit Persoonsgegevens en bij de getroffen klanten zelf.
Wat betekent dit voor de klant?
Voor de meeste klanten is het dagelijkse boodschappen doen inmiddels weer normaal. De bevoorrading loopt weer, de app werkt, bonuskortingen zijn terug en de bezorging start geleidelijk op. De klantenservice was het langst uit de lucht, maar ook die komt stap voor stap terug.
De grotere les zit niet in de schappen, maar erachter. Dit incident laat zien hoe kwetsbaar de digitale infrastructuur van zelfs de grootste supermarktketens van Europa is, en hoe snel dat zich vertaalt in lege schappen en gemiste bezorgingen. Of de daders ooit gevonden worden, is nu aan de recherche, die eindelijk mag beginnen.
Moederbedrijf Albert Heijn doet aangifte na cyberincident: ‘Kwaadwillige actie’ https://t.co/1xg5cfjviZ
— NU.nl (@NUnl) October 19, 2026
Moederbedrijf Albert Heijn doet aangifte om cyberincident www.metronieuws.nl/in-het-nieuws/2026/10/ahold-delhaize-cyberaanval-aangifte-politie-br/ https://t.co/ofZNnWu1yC
— Metro (@Metro) October 19, 2026
Bron: NOS
Ook geschreven door: NOS, Drimble/Telegraaf, Welingelichte Kringen